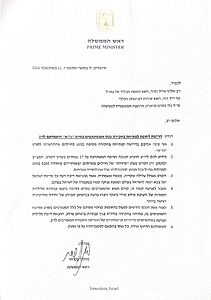


במהלך היום האחרון קיבלו מספר שרים בכירים בממשלה שיחות טלפון מהגורמים הרלוונטיים במערכת הביטחון, מלוות באזהרה חריפה מפני תקיפת סייבר אפשרית. כך פרסם היום (ד') לראשונה הכתב ירון אברהם.
מלחמת תודעה
"אנחנו מזהים מאמץ לפגוע בכם במרחב הסייבר – בכם ובבני משפחותיכם", נכתב בהודעה.
לפי ההנחיות, השרים נדרשו לא לענות לשיחות לא מוכרות, לא ללחוץ על קישורים, לא לפתוח הודעות חשודות ולא לקיים כל אינטראקציה עם גורמים לא מזוהים ברשת.
לפי הערכות, מדובר במאמץ איראני שמטרתו ליצור הישג תודעתי במלחמה, באמצעות פריצה למכשירים ניידים של בכירים. ייתכן שהמטרה היא לדלות מידע מביך או רגיש, ולנצל אותו במסגרת מה שמוגדר כמלחמת תודעה.

ארגוני הבריאות נערכים לתקיפות סייבר
במשרד הבריאות הנחו היום את כלל ארגוני הבריאות להיערך להגברת רמת הכוננות בתחום הגנת הסייבר. בהתאם להנחיות, הארגונים ייערכו למעבר לרמת כוננות שבין רמה ג’ לרמה ד’ – רמה אחת לפני הרמה הגבוהה ביותר במדרג הכוננות בהגנת הסייבר.
תקיפת סייבר בבתי חולים עלולה לפגוע במגוון רחב של תחומים קריטיים ולהשפיע ישירות על חיי אדם, על תפקוד בתי החולים ועל האמון במערכת הבריאות.
דוגמאות לפגיעות אפשריות:
- פגיעות במערכות תפעוליות וציוד רפואי קריטי – מחשבים שמנהלים ציוד כמו מכונות הנשמה, מכונות דיאליזה או מערכות ניטור חולים עלולים להיפגע, מה שעלול להשבית טיפול רפואי חיוני.
- פגיעות בתשתיות ליבה – מערכות תקשורת פנימיות, שרתים או מערכות מידע רפואיות עלולות להיחסם או לחדור אליהן האקרים, מה שמקשה על תיאום צוותים רפואיים ומתן טיפול בזמן אמת.
- פגיעה גישה למידע רפואי רגיש – פריצת סייבר יכולה לחשוף נתוני מטופלים אישיים, מה שמסכן פרטיות ומעלה סיכוני סחיטה.
- הפסקת שירותים חיוניים – בהתקפה כזו, יתכן שהמערכת תיאלץ לעבוד במצב חירום, מה שמאט את הטיפול ומגביר סיכון למטופלים.
במסגרת ההיערכות הונחו ארגוני הבריאות לבצע תהליך ניהול סיכונים מקיף הכולל זיהוי נקודות תורפה והבטחת שרידות מערכות קריטיות והגברת המעקב אחר חריגות ודיווחים בתחום הסייבר.